

Redesign w Webflow z CMS - strona, którą zespół obsługuje samodzielnie
Klient: HR Hints
Branża: HR / HRTech
Rozważanie bezpieczeństwa aplikacji w cyklu rozwoju oprogramowania nigdy nie było tak istotne. W świecie, gdzie cyberatak jest nie unikniony, lecz pewny, narzędzia testujące bezpieczeństwo kodu, takie jak Veracode, stają się nieodzownym elementem każdej organizacji IT. Poznajmy bliżej jego kluczowe cechy i możliwości.

CEO
01 maj 2024
Veracode to renomowane narzędzie do testowania bezpieczeństwa kodu, które zmienia sposób, w jaki organizacje budują i dostarczają oprogramowanie bezpieczne na poziomie podstawowym. Służy do automatycznego skanowania kodu źródłowego w celu wykrywania potencjalnych luk bezpieczeństwa i wskazywania obszarów do poprawy. Działa na zasadzie analizy statycznej (SAST), dynamiki (DAST) a także analizy oprogramowania komponentowego (SCA). Po skonfigurowaniu zasady działania, program przeprowadza dynamiczną analizę kodu, skanując go pod kątem znanych i nowo odkrytych zagrożeń. Następnie generuje raporty, które pomagają zespołom developerskim zrozumieć problemy bezpieczeństwa we własnym kodzie i skierować uwagę na najważniejsze obszary wymagające poprawy.
Klient: HR Hints
Branża: HR / HRTech
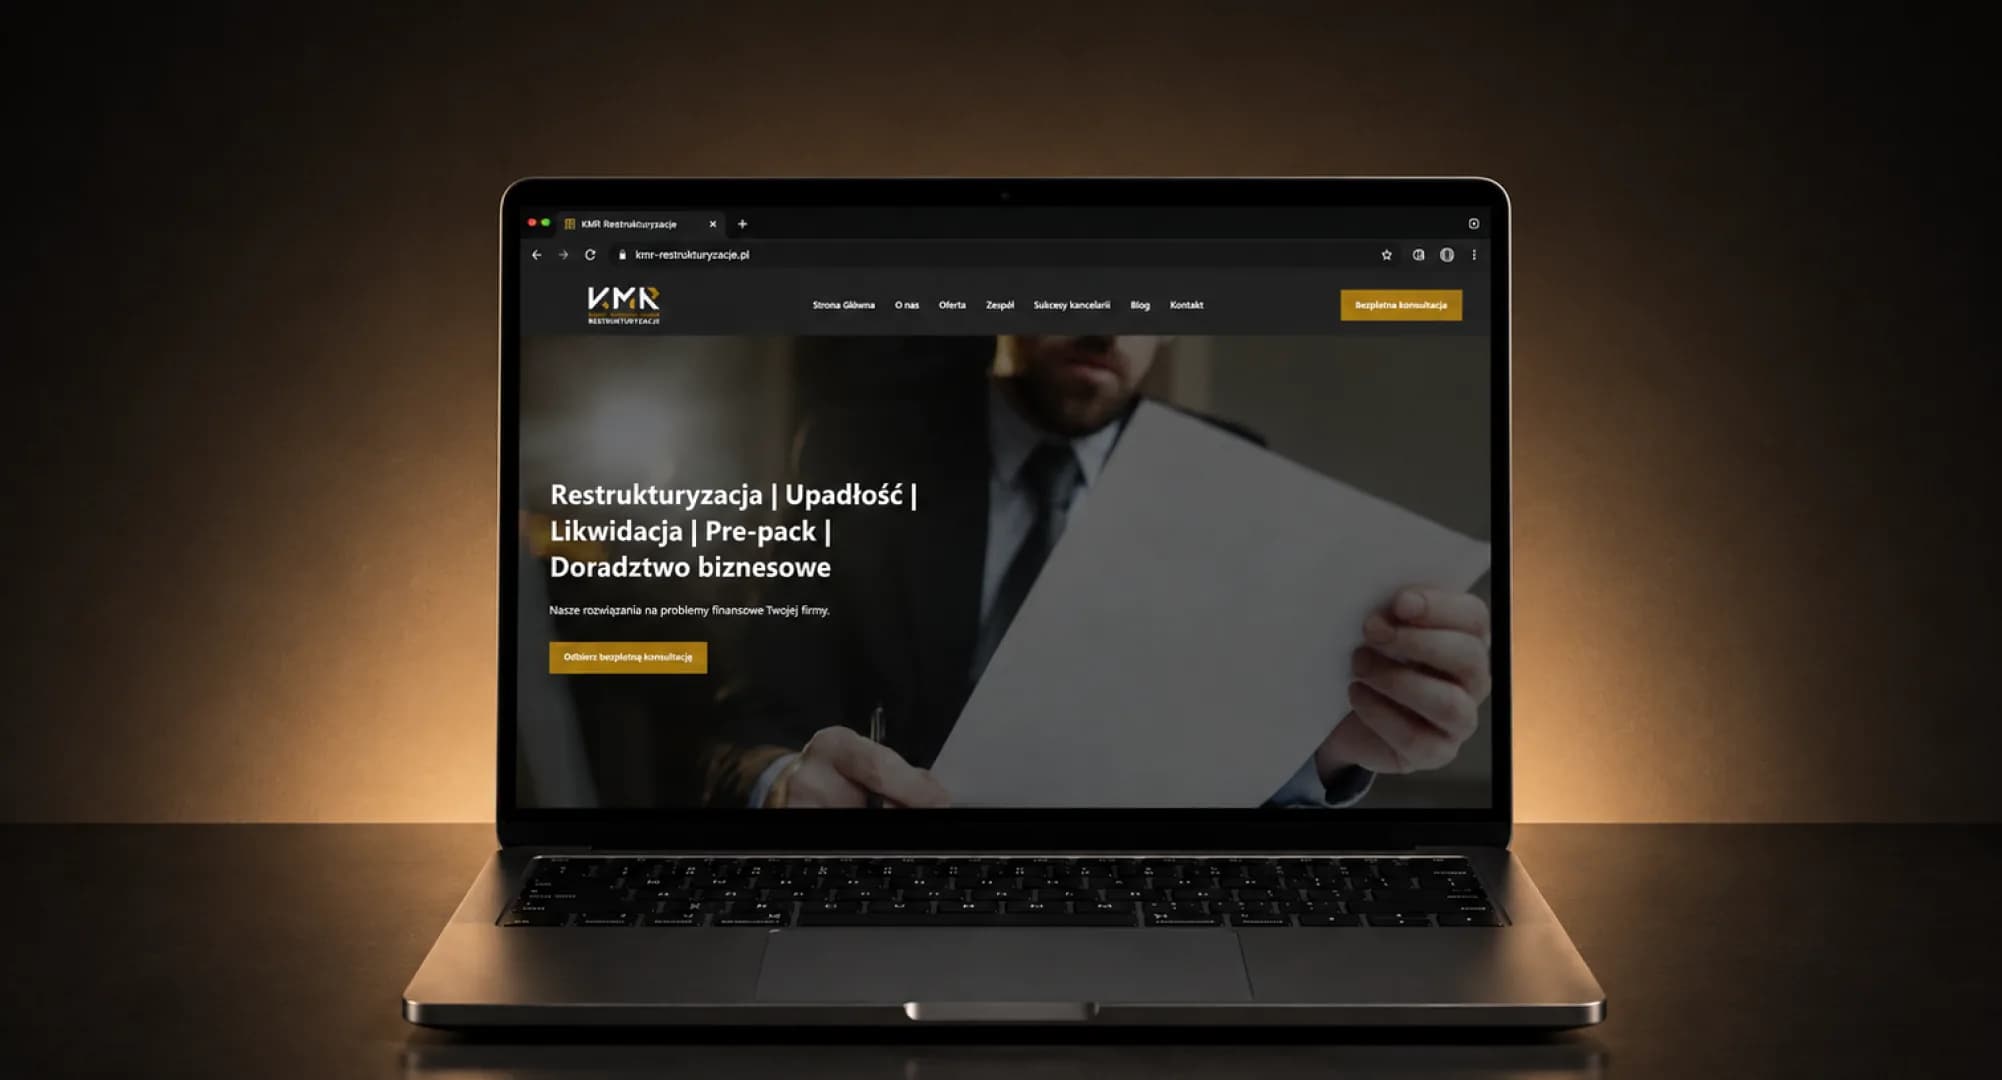
Klient: KMR Restrukturyzacje
Branża: Prawo / LegalTech
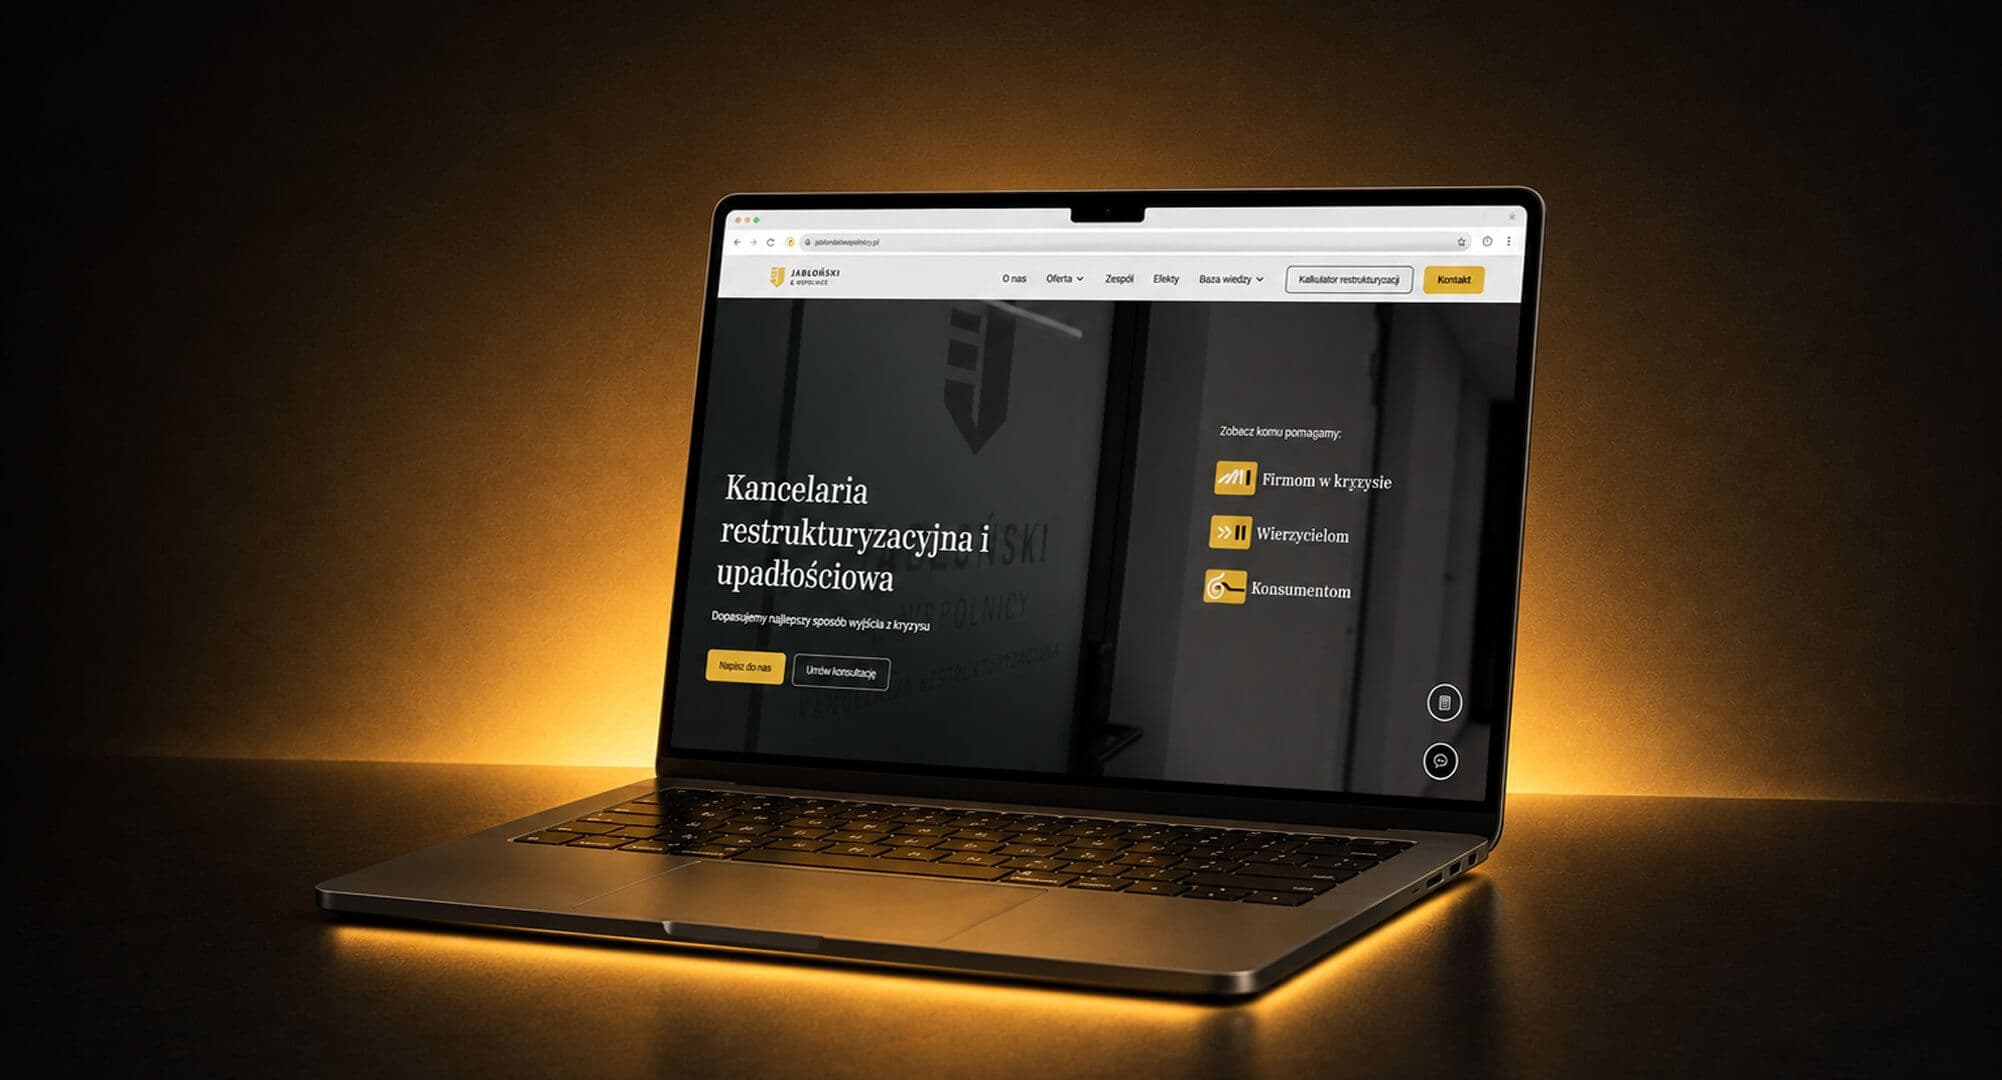
Klient: Jabłoński & Wspólnicy
Branża: Prawo / LegalTech
Testowanie bezpieczeństwa kodu staje się kluczową kwestią w świecie programowania. Nie tylko dba o integralność i bezpieczeństwo aplikacji, ale również minimalizuje ryzyko prawnego czy finansowego dla organizacji. Narzędzia do testowania bezpieczeństwa kodu, takie jak Veracode, służą do identyfikacji i naprawy potencjalnych podatności w kodzie źródłowym. Poprzez automatyczne skanowanie na różnych etapach cyklu życia oprogramowania, takie narzędzia umożliwiają programistom tworzenie bezpiecznego i niezawodnego oprogramowania. Zrozumienie tych narzędzi i efektywne ich wykorzystanie jest nieodzownym elementem tworzenia oprogramowania odpornego na ataki.
Umożliwia wykrywanie i naprawę podatności na wczesnym etapie tworzenia oprogramowania. Zdolność przechodzenia przez setki tysięcy wierszy kodu w krótkim czasie czyni Veracode nieocenionym narzędziem dla firm IT. Narzędzie to pozwala na znacząco zwiększenie bezpieczeństwa tworzonego oprogramowania, a także zmniejszenie ryzyka ataków ze strony cyberprzestępców. Ponadto, Veracode oferuje wsparcie regulacyjne, umożliwiając organizacjom spełnienie wymagań różnych standardów i regulacji, takich jak GDPR. Dzięki swojemu potencjałowi, staje się kluczem do zrozumienia i poprawy procesów związanych z bezpieczeństwem kodu.
Integracja Veracode z powszechnie stosowanymi narzędziami deweloperskimi otwiera nowe możliwości w zakresie testowania bezpieczeństwa kodu. Dzięki możliwości synchronizacji z popularnymi narzędziami jak GitHub, Jira, czy Jenkins, staje się wszechstronnym centrum zarządzania bezpieczeństwem kodu. Zapewnia to deweloperom nie tylko kontrolę nad zgodnością kodu z wszelkimi standardami bezpieczeństwa, ale również możliwość wprowadzania poprawek i zmian w sposób sprzężony z codziennym workflow. Veracode to narzędzie, które łączy testowanie bezpieczeństwa kodu z innymi etapami rozwoju oprogramowania, tworząc kompleksową i skuteczną strategię bezpieczeństwa.
Jednym z czołowych zawodników w gronie narzędzi do testowania bezpieczeństwa kodu jest Veracode. Jej multidyscyplinarne podejście i szeroki zakres funkcji często zestawiane są z konkurencyjnymi rozwiązaniami, takimi jak SonarQube czy Checkmarx. W porównaniu do nich, Veracode wyróżnia się funkcjonalnością, która pozwala na skanowanie całego zasobu kodeksów zarówno statyczne (SAST), jak i dynamiczne (DAST), zapewniając pełne pokrycie i detekcję potencjalnych luk bezpieczeństwa. Co więcej, bezproblemowa integracja z powszechnie stosowanymi środowiskami programistycznymi oraz systemami zarządzania cyklem życia aplikacji (ALM) jest atutem, który umożliwia programistom łatwe i efektywne zarządzanie bezpieczeństwem kodu. Zarówno mimo innowacyjności i zaawansowania technologicznego, warto pamiętać, że wybór odpowiedniego narzędzia zależy przede wszystkim od indywidualnych potrzeb i celów organizacji.
FAQ
Blog
Konieczność ochrony prywatności użytkowników internetu staje się coraz ważniejsza. Podjęcie tematu Privacy by Design, czyli projektowania z uwzględnieniem prywatności od samego początku, pozwala sprostać współczesnym wyzwaniom w tej dziedzinie. Oto wprowadzenie, które pomoże zrozumieć znaczenie tego podejścia w dzisiejszym szybko zmieniającym się świecie technologii.
Consent Mode to nowy, kluczowy element w rozwoju Twójej strony internetowej. Jego zrozumienie i zastosowanie może diametralnie wpłynąć na jej funkcjonowanie, poprawiając efektywność i zgodność z przepisami. W tym artykule przybliżymy tę dynamicznie rozwijającą się koncepcję.
W świecie IT 'Manifest Agile' to klucz umożliwiający skuteczne i sprytne zarządzanie projektami. Ten dokument definiuje podejście skupione na zwinności, adaptowalności i ciągłym doskonaleniu. Czy Agile to magiczne rozwiązanie dla każdego projektu? Jak nim efektywnie zarządzać? Przeanalizujmy to razem.
Pure Alpha Investments, ogłosiła swój najnowszy projekt inwestycyjny. Firma postanowiła zainwestować w Boring Owl Sp. z o.o.
FTPS (FTP Secure) to bezpieczny protokół transmisji plików, oparty na protokole FTP (File Transfer Protocol). FTPS jest rozszerzeniem protokołu FTP i dodaje funkcjonalność szyfrowania połączenia, aby zapewnić bezpieczeństwo przesyłania danych.
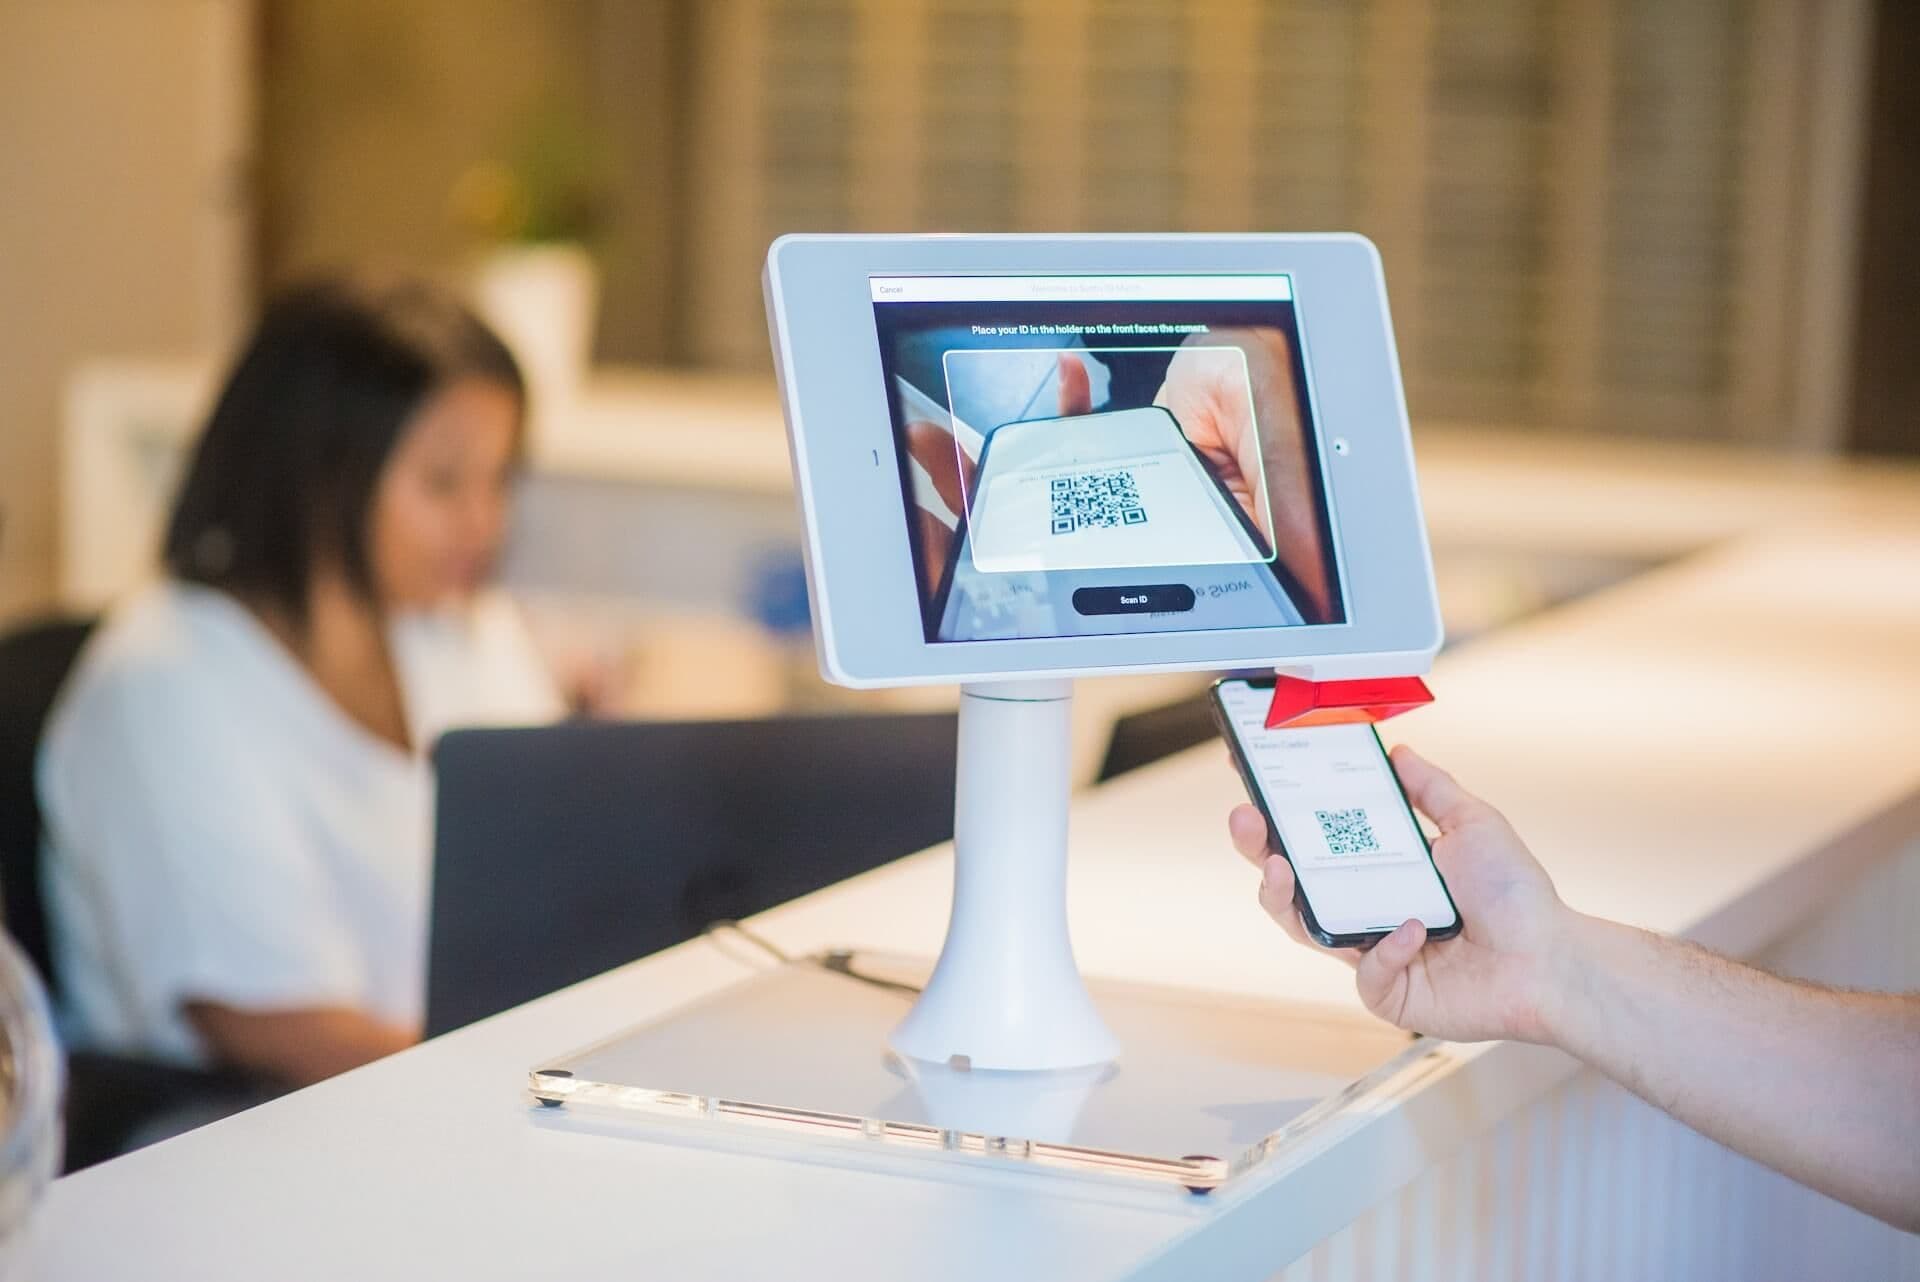
Visitor Management System zastępuje zeszyt na recepcji cyfrową ścieżką gościa: od zaproszenia z kalendarza, przez rejestrację na kiosku i powiadomienie gospodarza, po wyjście z budynku. Wyjaśniamy, jak działa, z czym się integruje i kiedy opłaca się własne rozwiązanie.