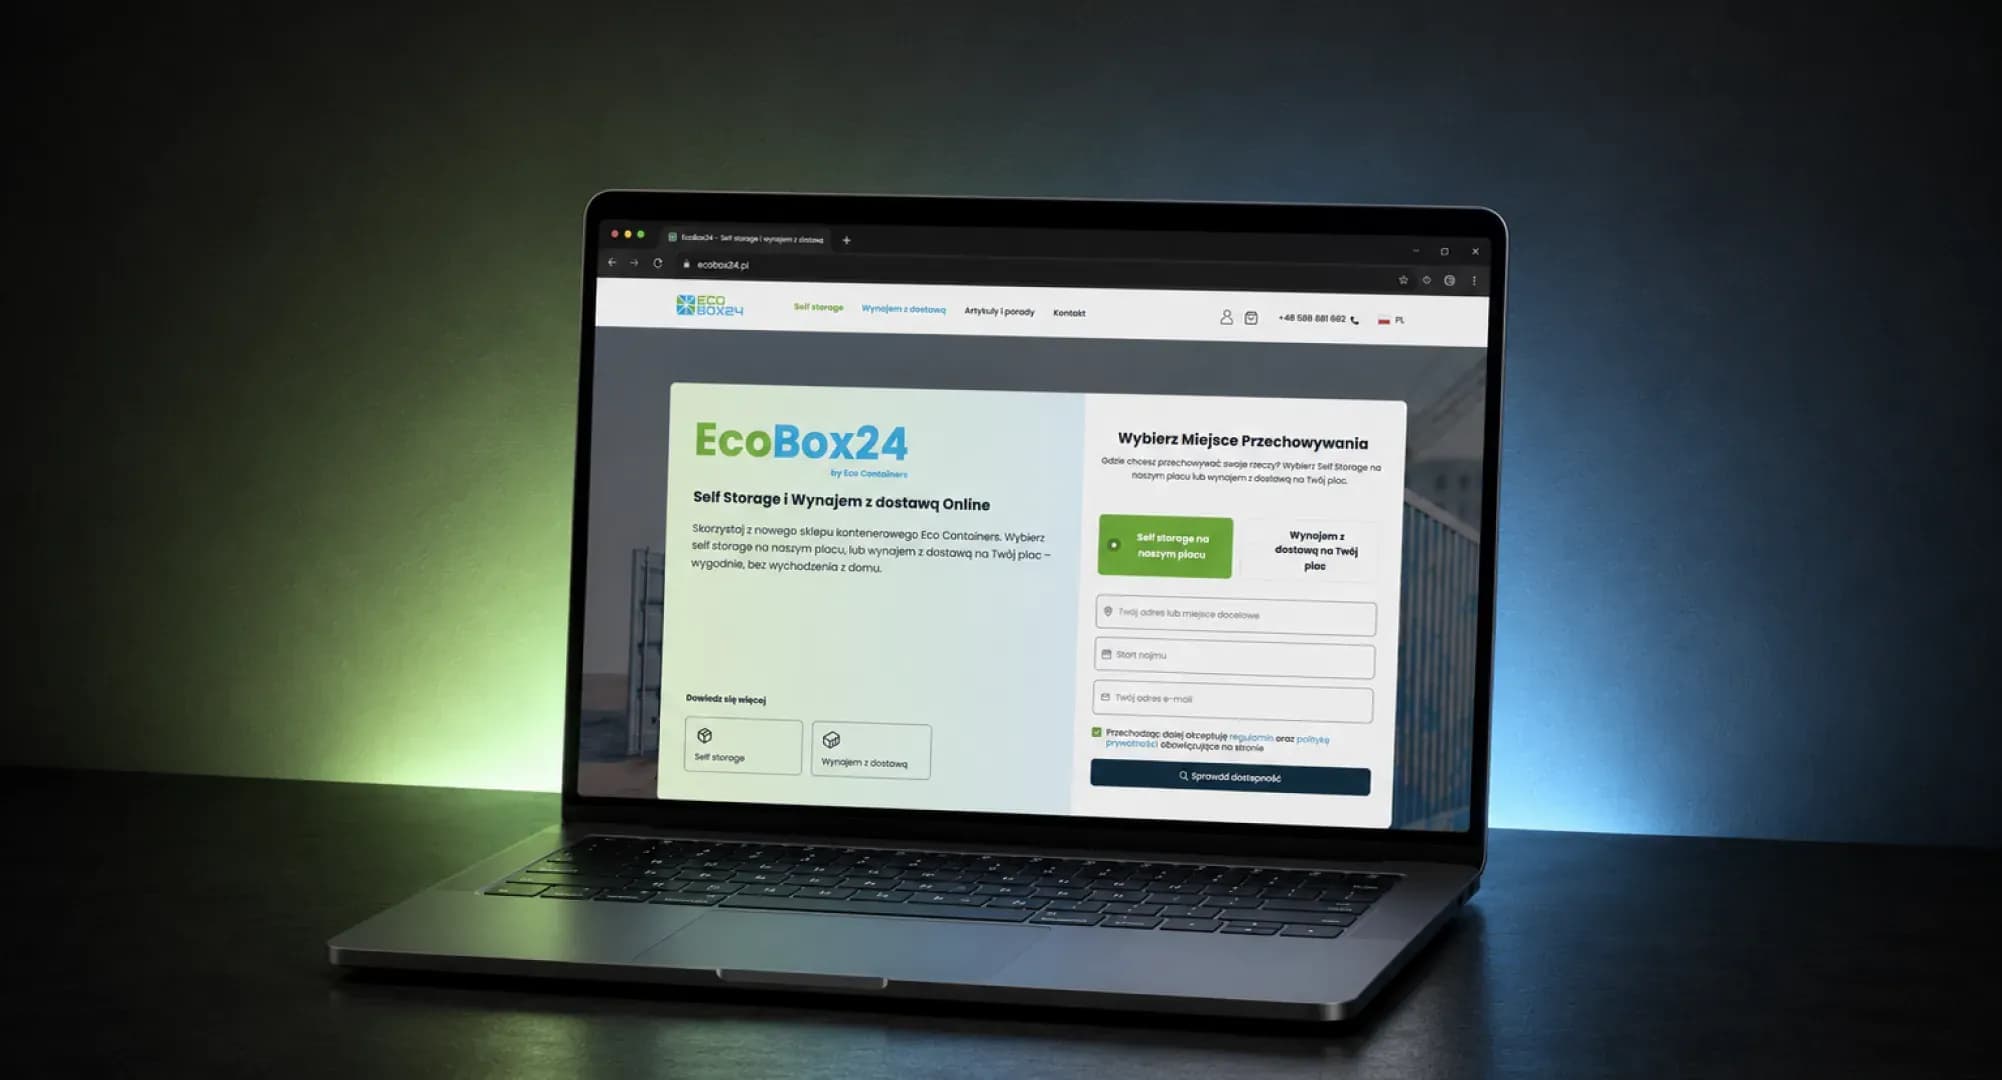
Wynajem magazynu w minuty zamiast dni - automatyzacja umów i płatności
Klient: Balticon S.A.
Branża: Logistyka / LogTech
W dzisiejszych czasach Docker odgrywa kluczową rolę w procesie developmentu, dostarczając efektywne narzędzie do izolacji środowiska aplikacji. Jednak mało kto zdaje sobie sprawę z pełnego potencjału rejestrów Docker’a. W tym artykule wnikliwie poruszona zostanie kwestia efektywnego wykorzystania rejestrów w praktyce.

CEO
18 kwi 2024
Docker Registry to serwis służący do hostowania i dystrybucji obrazów Docker. Jego głównym zadaniem jest przechowywanie obrazów Docker, ale także umożliwia udostępnianie ich wszystkim użytkownikom, którzy mają do niego dostęp. Docker Registry można traktować jako swego rodzaju centrum dystrybucji, które skupia w sobie zasoby i zapewnia ich dostępność. Jest to niezwykle istotne w dużych projektach, gdzie różne zespoły programistyczne potrzebują korzystać z tych samych obrazów. Dzięki Docker Registry, obrazy Docker mogą być łatwo i sprawnie dystrybuowane między różnymi środowiskami i maszynami, co znacząco zwiększa efektywność pracy.
Klient: Balticon S.A.
Branża: Logistyka / LogTech

Klient: HR Hints
Branża: HR / HRTech
Klient: Dr Marcus
Branża: Motoryzacja / Mobility
Instalacja i konfiguracja własnego rejestru Docker to proces stosunkowo prosty, ale wymagający dobrze przemyślanej strategii. Począwszy od decyzji o lokalizacji serwera, po przemyślenie schematu zabezpieczeń.
Najpierw na serwerze instalujemy dockera. Później uruchamiamy oficjalny obraz registry, pobrany z DockerHuba. Pomoc w tej kwestii możemy znaleźć na oficjalnej stronie Dockera. Potem możemy wypychać obrazy do rejestru znajdującego się na lokalnym hoście za pomocą komendy:
docker push <image>:<tag>
Przed tym ważne jest, aby otagować dany obraz w taki sposób, aby zawierał w swojej nazwie host i port, pod którymi znajduje się rejestr:
docker image tag <host>:<port>/<nazwa-obrazu>:<tag>Później jesteśmy w stanie pobrać obraz za pomocą komendy:
docker image pull <host>:<port>/<nazwa-obrazu>:<opcjonalny-tag>
Dzięki rejestrowi zarządzanie obrazami staje się niezwykle wygodne i intuicyjne. Istotnym elementem jest odpowiednie tagowanie obrazów, które umożliwia łatwe sortowanie i wersjonowanie produktów. Posiadanie własnego rejestru Docker daje pełną kontrolę nad obrazami, oraz dostęp do nich, niezależnie od lokalizacji. Warto pamiętać, że zarządzanie Docker Registry obejmuje również monitorowanie przestrzeni dyskowej oraz czyszczenie niewykorzystywanych obrazów, co przekłada się na optymalizację użycia zasobów. Po wypchnięciu obrazu z danym tagiem do naszego rejestru, poprzedni obraz o tym tagu nie znika, a po prostu traci swój tag. Przykładowa komenda do czyszczenia nieotagowanych obrazów (starych wersji) wygląda tak:
bin/registry garbage-collect --delete-untagged /etc/docker/registry/config.yml
I należy ją wykonać wewnątrz kontenera zawierającego nasz rejestr.
Zabezpieczanie rejestru Docker jest krytyczne dla utrzymania bezpiecznego i stabilnego środowiska operacyjnego. Kluczowym elementem jest tu autoryzacja, która decyduje, kto ma dostęp do danego rejestru. Może być ona realizowana na wielu poziomach, zależnie od setupu środowiska, w którym uruchomiony jest rejestr, natomiast standardowym podejściem jest autoryzacja poprzez username i hasło. Ważne jest też, aby nasz rejestr operował na protokole HTTPS. Dzięki temu unikniemy przykrego obowiązku zabawy z dodatkową konfiguracją dockera na komputerach korzystających z rejestru. Internet zawiera masę poradników i artykułów na te tematy - wszystko zależy od aktualnych potrzeb związanych z developmentem czy wdrożeniem.
Docker Registry jest kluczowym elementem, kiedy praca z Dockerem przenosi się poza pojedynczy komputer i staje się częścią pracy zespołowej. Działa jako zdalne repozytorium dla obrazów Dockerowych, co umożliwia ich udostępnianie i synchronizację pomiędzy członkami zespołu. W praktyce, każdy programista może budować obraz na swoim lokalnym komputerze, a następnie wysłać go do Docker Registry. Inni członkowie zespołu mogą z kolei pobrać ten obraz i użyć go lokalnie. Pozwala to na jednolite warunki pracy dla wszystkich członków zespołu i eliminuje problem 'u mnie działa'. Co więcej, Docker Registry jest nie tylko użyteczny w pracy zespołowej. Można go również wykorzystać do tworzenia kopii zapasowych obrazów lub do ich dystrybucji na różne środowiska, np. testowe, produkcyjne.
FAQ
Blog
Konteneryzacja to popularne narzędzie stosowane w dziedzinie IT, umożliwiające izolację aplikacji w niezależnych jednostkach zwanych kontenerami. W tym artykule omówimy, dlaczego warto rozważyć wykorzystanie konteneryzacji w Twoim projekcie i jakie korzyści może przynieść. Konteneryzacja pozwala na łatwe przenoszenie aplikacji między środowiskami, zapewnia izolację oraz uproszcza proces wdrażania i skalowania. Przekonaj się, jakie możliwości daje konteneryzacja i jak może poprawić…
Zastanawiałeś się kiedyś, jak stworzyć konfigurowalny pipeline w Jenkinsie? Jest to klucz do zautomatyzowania procesu continuous integration/continuous delivery (CI/CD), umożliwiając szybkie i bezbłędne wdrażanie kodu. W tym przewodniku, krok po kroku, pokazuję jak skonfigurować i uruchomić taki pipeline.
Jak integracja ciągła i automatyzacja mogą zrewolucjonizować Twój projekt? Znajdź odpowiedź, poznając CircleCI. Narzędzie to umożliwia szybkie testowanie i wdrażanie kodu, przyspieszając cykl życia rozwiązania. Dowiedz się, jak maksymalnie wykorzystać jego zalety w Twoim projekcie.
OpenObserve to otwartoźródłowa platforma do logów, metryk i śladów, która przechowuje dane w tanim magazynie obiektowym zamiast na drogich dyskach. Rozkładamy koszt monitoringu na trzy rachunki - abonament, serwery i ludzi - i pokazujemy, gdzie OpenObserve zmienia każdy z nich, a gdzie nie zmienia nic.
Turso to baza danych oparta na SQLite, która pozwala dać każdemu klientowi osobną bazę, pracować offline z późniejszą synchronizacją i wyszukiwać dane po znaczeniu. Na przykładzie jednej aplikacji pokazujemy, co Turso daje na kolejnych etapach rozwoju produktu i kiedy lepiej wybrać coś innego.
OpenTofu to open-source'owa alternatywa dla Terraform, rozwijana pod opieką Linux Foundation i zgodna z istniejącym kodem infrastruktury. Wyjaśniamy, skąd się wzięła, czym dziś różni się od Terraform, jak wygląda migracja i kiedy zmiana narzędzia po prostu się nie opłaca.