
Atak man in the middle: Zagrożenie dla bezpieczeństwa w sieci
Atak man in the middle to jedna z największych zagrożeń związanych z bezpieczeństwem w sieci. Przestępcy podszywają się pod uczestników komunikacji, by podejrzeć i manipulować przesyłanymi danymi. W artykule omówię, jak działa ten atak i jakie są sposoby zabezpieczenia przed nim.

CEO
30 maj 2023
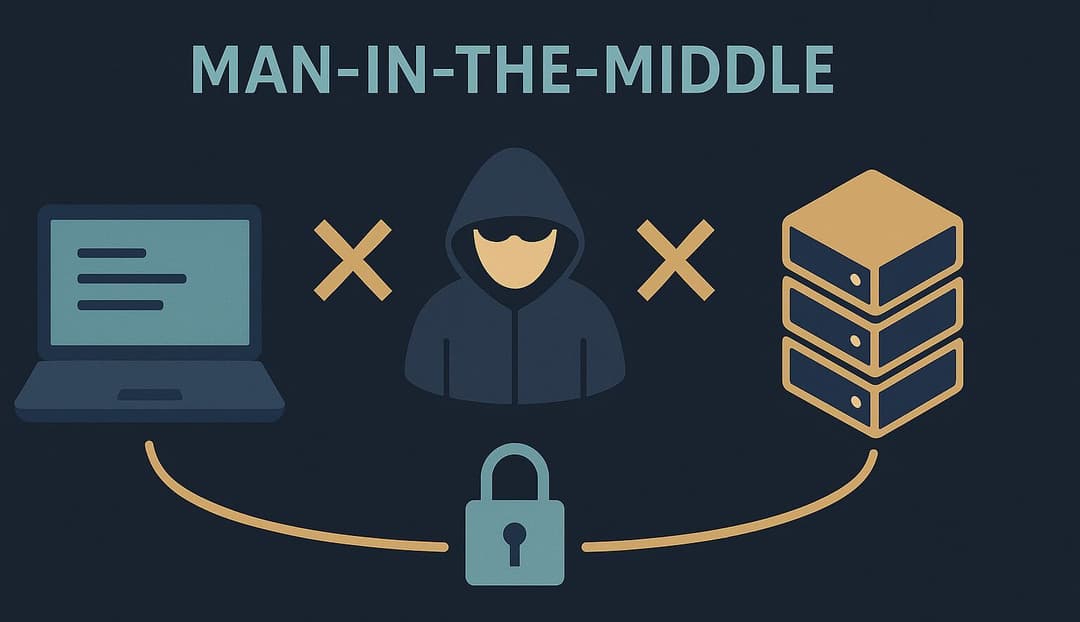
Atak man in the middle to jedna z najpoważniejszych metod hakowania, która polega na przechwyceniu i zmodyfikowaniu przesyłanych danych między dwoma stronami komunikacji. Atakujący podszywa się pod jedną z stron, co umożliwia mu odczytanie poufnych informacji oraz modyfikację i podmianę danych. Często taki atak jest stosowany w celu kradzieży danych logowania, a także poufnych informacji finansowych lub osobistych.
Powiązane case studies
Mniej porzuconych wniosków dzięki prostszej ścieżce do finansowania
Klient: Horyzont Capital
Branża: Finanse / FinTech

Platforma edukacyjna generująca materiały do nauki programowania z ChatGPT
Klient: Klient (Aplikacja webowa do nauki programowania)
Branża: Edukacja / EdTech
Jak działa atak man in the middle?
Aby przeprowadzić atak MitM, cyberprzestępca musi w jakiś sposób znaleźć się „pośrodku” komunikacji – pomiędzy ofiarą a jej celem (np. serwerem bankowym, witryną, aplikacją mobilną). Może to zrobić na kilka sposobów, np. przez podszywanie się pod punkt dostępowy Wi-Fi, manipulację ruchem sieciowym lub wykorzystanie błędów w protokołach.
Taka interwencja pozwala nie tylko na podsłuchanie komunikacji, ale także na jej modyfikację w czasie rzeczywistym – np. zmianę numeru konta bankowego w formularzu przelewu.


Techniki wykorzystywane w atakach man in the middle
Cyberprzestępcy korzystają z wielu technik w celu przechwycenia i manipulacji danymi. Oto najczęściej stosowane metody:
- Przechwytywanie pakietów
Podsłuchiwanie komunikacji sieciowej przy użyciu narzędzi typu sniffer (np. Wireshark). Pozwala analizować dane przesyłane w sieci lokalnej. - ARP spoofing
Atakujący podszywa się pod urządzenie sieciowe (np. bramę), przekierowując ruch przez własne urządzenie. - DNS spoofing
Modyfikacja odpowiedzi serwerów DNS w celu przekierowania użytkownika na fałszywą stronę (np. podrobiony bank). - SSL/TLS stripping (rzadziej skuteczne w 2025)
Usunięcie szyfrowania SSL/TLS z połączenia. Obecnie ta technika jest coraz trudniejsza do wykonania ze względu na powszechne stosowanie HSTS i przeglądarek wymuszających HTTPS. - MitM na poziomie aplikacji
Wykorzystanie luk w przeglądarkach, aplikacjach mobilnych czy kliencie poczty, by wstrzykiwać złośliwy kod lub manipulować danymi. - MitM w sieciach 5G i IoT
Wzrost liczby urządzeń Internetu Rzeczy (IoT) otwiera nowe wektory ataków – wiele z nich nie używa silnych protokołów uwierzytelniania.
Powiązany produkt
Nowoczesne techniki MitM
Nowe zagrożenia związane z rozwojem technologii:
- Fałszywe certyfikaty SSL (rogue-CA) – tworzenie i podpisywanie złośliwych certyfikatów, by ominąć ostrzeżenia przeglądarki.
- AI-powered phishing & spoofing – wykorzystanie sztucznej inteligencji do generowania realistycznych komunikatów lub czatów z ofiarą.
- Przechwytywanie sesji w aplikacjach mobilnych – szczególnie tych, które nie stosują szyfrowania end-to-end.
Powiązane branże

Jakie zagrożenia niesie atak Man in the Middle?
Konsekwencje mogą być bardzo poważne:
- Kradzież danych logowania (np. do kont bankowych, poczty, serwisów społecznościowych),
- Przechwytywanie danych finansowych – np. numerów kart kredytowych,
- Przejęcie kontroli nad kontem użytkownika przez wykorzystanie przechwyconych plików cookies,
- Fałszowanie treści przesyłanych danych – np. zmiana treści przelewu,
- Podsłuchiwanie rozmów VoIP i przechwytywanie wiadomości e-mail.
Jak chronić się przed atakiem MitM?
Aby zmniejszyć ryzyko ataku MitM, warto stosować następujące zasady:
- Unikaj publicznych sieci Wi-Fi – zwłaszcza do logowania do banku czy portali społecznościowych.
- Korzystaj z VPN – szyfruje cały ruch, nawet w niezaufanych sieciach.
- Włącz HSTS i HTTPS Everywhere – zapewnia automatyczne wymuszanie bezpiecznego połączenia.
- Sprawdzaj certyfikaty SSL – unikaj stron z błędami certyfikatów.
- Aktualizuj oprogramowanie – luki w zabezpieczeniach to brama dla atakujących.
- Korzystaj z MFA (multi-factor authentication) – nawet jeśli dane logowania zostaną przechwycone, drugi czynnik (np. aplikacja lub SMS) może ochronić Twoje konto.
- Zastosuj podejście Zero Trust – każda interakcja w sieci powinna być uwierzytelniona i monitorowana.
Jak rozpoznać atak MitM?
Oznaki, że możesz być ofiarą:
- Nietypowe błędy lub komunikaty przeglądarki („niezaufany certyfikat SSL”),
- Dłuższy czas ładowania stron,
- Podejrzane przekierowania lub logowanie przez „dziwne” domeny,
- Obecność nieznanych urządzeń w sieci lokalnej (można to sprawdzić narzędziem np. Fing).
Co zrobić w przypadku podejrzenia ataku?
- Natychmiast rozłącz się z siecią, która budzi podejrzenia,
- Zmień hasła do kont – najlepiej z bezpiecznej sieci,
- Sprawdź historię logowań (np. Google, Microsoft, bank),
- Zainstaluj i włącz VPN,
- Skontaktuj się z administratorem sieci (jeśli to sieć firmowa),
- Monitoruj aktywność konta – np. w banku czy e-mailu.
Przykłady ataków MitM
- Publiczne Wi-Fi
Podszywanie się pod hotspot w kawiarni lub hotelu, by przechwycić loginy i hasła. - Podszywanie się pod serwer pocztowy
Atakujący przechwytuje wiadomości e-mail, np. z danymi do przelewów lub hasłami resetującymi. - Atak na sesję bankową
Przechwycenie aktywnej sesji podczas logowania do banku – umożliwia wykonanie nieautoryzowanych przelewów. - Atak na komunikację VoIP
Podsłuchanie rozmów lub ich modyfikacja (np. przekierowanie rozmowy do innego odbiorcy). - Przechwytywanie plików cookies
Umożliwia przejęcie sesji użytkownika i dostęp do jego kont bez potrzeby logowania.
FAQ
FAQ – atak Man-in-the-Middle (MITM)
Man-in-the-Middle (MITM, „człowiek w środku”) to atak, w którym napastnik wstawia się pomiędzy dwiema komunikującymi się stronami — może podsłuchiwać, modyfikować lub fałszować przesyłane dane. Klasyczny scenariusz — łączysz się z bankiem z publicznej sieci Wi-Fi (kawiarnia, lotnisko). Napastnik na tej samej sieci może przechwycić twoją komunikację — widzieć hasła, dane karty, modyfikować transakcje. Bez właściwej ochrony szyfrowania, MITM jest jednym z najgroźniejszych ataków sieciowych.
HTTPS używa TLS (Transport Layer Security) — szyfruje całą komunikację między przeglądarką a serwerem. Napastnik może widzieć, że łączysz się z bankiem (DNS request), ale nie widzi, co przesyłasz (zawartość komunikacji). Plus TLS uwierzytelnia serwer — twoja przeglądarka sprawdza certyfikat SSL, potwierdza, że to naprawdę bank, a nie podszywająca się strona. Dzięki HTTPS klasyczne ataki MITM przez Wi-Fi są praktycznie niemożliwe — co czyni nowoczesny internet znacznie bezpieczniejszym niż 10 lat temu, gdy HTTPS nie był domyślny.
Bezpieczniejsze niż 10 lat temu, ale wciąż ostrożność jest wskazana. Dzięki powszechnemu HTTPS (95 procent ruchu webowego w 2026) napastnik na publicznej sieci Wi-Fi nie widzi treści komunikacji. Może jednak — widzieć DNS requesty (jakie strony odwiedzasz), próbować ataków na nieaktualne urządzenia (twój telefon ma luki w niezaktualizowanym systemie), tworzyć fałszywe sieci Wi-Fi „evil twin” (z nazwą identyczną jak oficjalna sieć). Dla maksymalnego bezpieczeństwa — używaj VPN (NordVPN, ProtonVPN, Mullvad) na publicznym Wi-Fi.
ARP Spoofing — w sieci lokalnej napastnik podszywa się za router, kieruje twój ruch przez siebie. DNS Spoofing — fałszuje odpowiedzi DNS, kieruje cię do strony napastnika zamiast prawdziwej. SSL Stripping — atak na połączenia próbujące przejść z HTTP do HTTPS, blokuje upgrade. BGP Hijacking — atak na poziomie infrastruktury internetu, kierowanie całych klas adresów. Każdy typ wymaga innych zabezpieczeń. Większość konsumentów jest chroniona automatycznie (HTTPS Everywhere, HSTS, DoH), ale firmy muszą myśleć o całej infrastrukturze.
Siedem środków:
- HTTPS wszędzie — nagłówek HSTS zapobiega wymuszaniu nieszyfrowanego HTTP,
- nowoczesne certyfikaty — Let's Encrypt z automatycznym odnawianiem,
- certificate pinning w aplikacjach krytycznych — standard w bankowości mobilnej,
- minimum TLS 1.2, najlepiej 1.3 — starsze wersje wyłączone, bo są łamliwe,
- DNSSEC i DNS over HTTPS,
- monitoring nieudanych połączeń TLS — może zdradzać próbę ataku,
- edukacja użytkowników — większość ataków zaczyna się od socjotechniki, nie od technologii.
Blog
Powiązane artykuły
IT administrator
Cross-Site Request Forgery (CSRF): Jak bronić swoją stronę?
W dzisiejszym cyfrowym świecie, bezpieczeństwo stron internetowych to kwestia priorytetowa. Zagrożeń jest wiele, a jednym z nich jest Cross-Site Request Forgery (CSRF). Atak taki może prowadzić do katastrofalnych skutków, takich jak kradzież danych czy utrata kontroli nad stroną. W naszym praktycznym poradniku, pomożemy Ci zabezpieczyć Twoją stronę przed CSRF.
Tomasz Kozon
25 sie 2023
IT administrator
Atak CSRF: Identyfikowanie i zapobieganie zagrożeń związanych z Cross-Site Request Forgery
Atak CSRF, czyli Cross-Site Request Forgery, to technika eksplorująca luki bezpieczeństwa w witrynach internetowych, oparta na wykorzystaniu zaufania użytkownika do strony. Ten rodzaj ataku może mieć poważne konsekwencje, takie jak nieautoryzowane zmiany haseł, emaili czy danych personalnych. Rozważmy jak go zidentyfikować i zapobiegać.
Tomasz Kozon
13 lis 2023
Back-end
Strategie autentykacji w Passport JS: Wskazówki, które powinieneś znać
W świecie Node.js, Passport JS jest jednym z kluczowych narzędzi używanych do zarządzania autentykacją. Pozwala na zarządzanie sesjami i uwierzytelnianie użytkowników, korzystając z różnych strategii, takich jak OAuth, JWT i wiele innych. W tym artykule przybliżymy strategie autentykacji w Passport JS i podamy esencjonalne wskazówki, które każdy developer powinien znać.
07 cze 2024
IT administrator
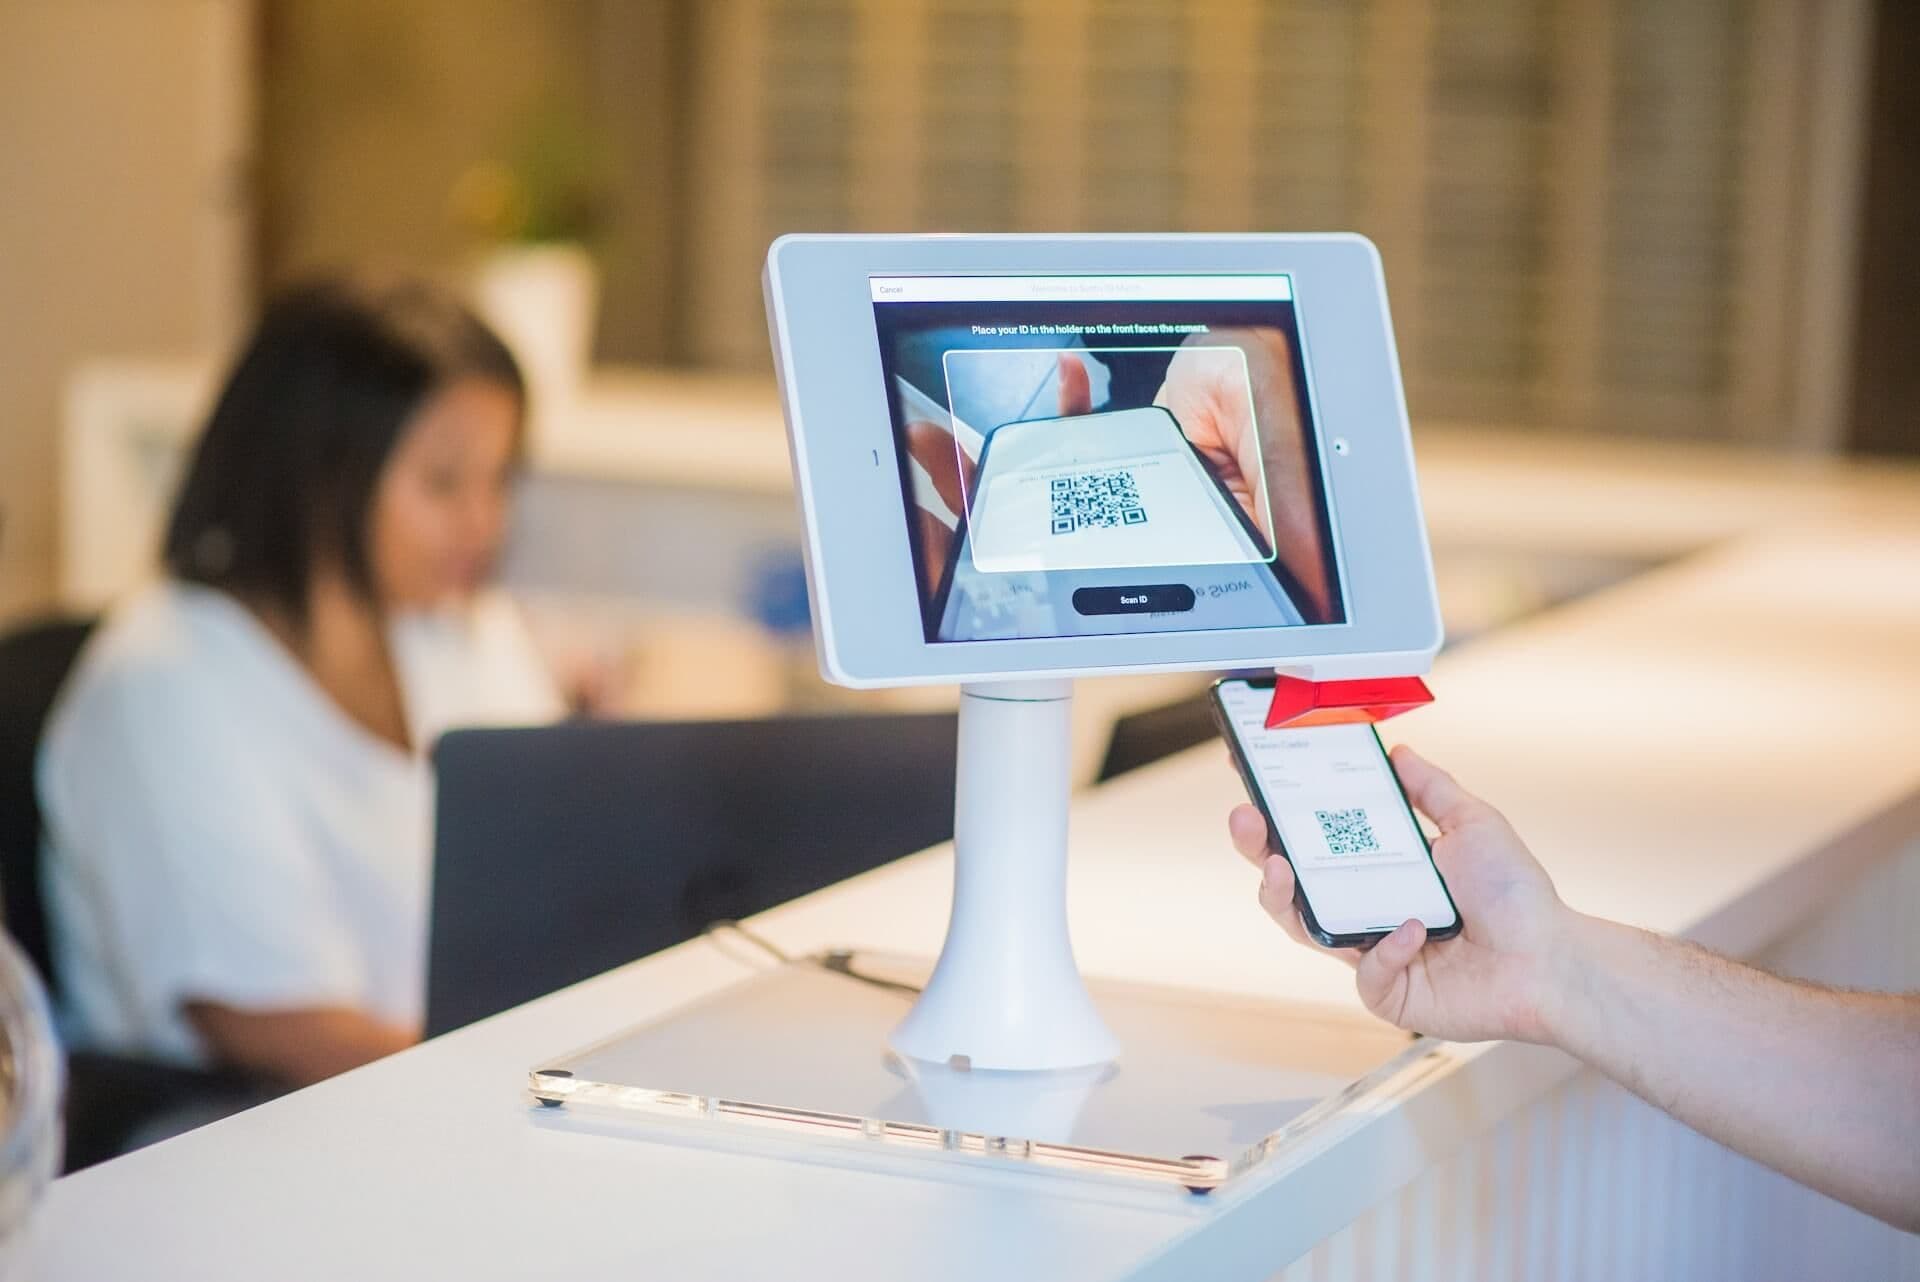
Visitor Management System - nowoczesne zarządzanie gośćmi w firmie
Visitor Management System zastępuje zeszyt na recepcji cyfrową ścieżką gościa: od zaproszenia z kalendarza, przez rejestrację na kiosku i powiadomienie gospodarza, po wyjście z budynku. Wyjaśniamy, jak działa, z czym się integruje i kiedy opłaca się własne rozwiązanie.
Tomasz Kozon
26 wrz 2026
IT administrator
Claude Mythos: nowy poziom możliwości AI od Anthropic
Anthropic zaprezentowało model Claude Mythos Preview, który wyznacza zupełnie nowy kierunek rozwoju sztucznej inteligencji. Nie jest to kolejna iteracja znanych rozwiązań, lecz system o możliwościach wykraczających poza dotychczasowe standardy, szczególnie w obszarze analizy oprogramowania i cyberbezpieczeństwa. Jego zdolność do autonomicznego wykrywania podatności typu zero-day sprawiła, że firma zdecydowała się na wyjątkowo ograniczoną dystrybucję w ramach Project Glasswing.
Tomasz Kozon
14 kwi 2026
IT administrator
Technologia w aparthotelach - jakie systemy wspierają zarządzanie?
Aparthotele łączą standard hotelu z elastycznością najmu, dlatego ich codzienne zarządzanie wygląda inaczej niż w tradycyjnych obiektach. Goście oczekują szybkiej, bezobsługowej obsługi - od rezerwacji i płatności po self check-in i dostęp do apartamentu - a operatorzy muszą jednocześnie kontrolować sprzątanie, serwis i dostępność w wielu kanałach sprzedaży. Bez dobrze dobranych systemów rośnie liczba ręcznych działań, błędów i kosztów, co szczególnie boli przy skalowaniu.
Tomasz Kozon
03 mar 2026