

W jaki sposób naprawić błąd HTTP 401?
Błąd HTTP 401 to komunikat o błędzie, który oznacza, że użytkownik nie ma dostępu do zasobu, o który prosił. Ten błąd jest zwykle spowodowany brakiem autoryzacji lub brakiem uprawnień do dostępu do zasobu.

CEO
20 sie 2022
Błąd HTTP 401 (Unauthorized) to komunikat, który pojawia się, gdy użytkownik próbuje uzyskać dostęp do zabezpieczonej zasoby sieciowej bez odpowiednich uprawnień. Może wystąpić podczas próby zalogowania się do konta lub podczas próby uzyskania dostępu do chronionych stron internetowych. W tym artykule omówimy, co to jest błąd HTTP 401 i jak go naprawić.
Powiązane case studies

Marketplace premium kosmetyków na 9 rynkach europejskich - Shopify Plus
Klient: Baza Cosmetics

Platforma edukacyjna generująca materiały do nauki programowania z ChatGPT
Klient: Klient (Aplikacja webowa do nauki programowania)
Branża: Edukacja / EdTech
Jak działa uwierzytelnianie w internecie?
Aby zrozumieć, jak go naprawić, należy najpierw zrozumieć, jak działają mechanizmy uwierzytelniania w Internecie. Wiele stron internetowych wymaga logowania lub uwierzytelniania, aby zapewnić bezpieczeństwo dostępu do poufnych lub chronionych zasobów. Gdy użytkownik próbuje uzyskać dostęp do takiej strony, serwer sprawdza, czy użytkownik posiada odpowiednie uprawnienia. Jeśli użytkownik nie ma odpowiednich uprawnień lub nie podał prawidłowych danych logowania, serwer zwraca komunikat błędu HTTP 401.
Powiązane usługi


Jak naprawić błąd HTTP 401?
Istnieje kilka sposobów na jego naprawienie. Pierwszym krokiem powinno być sprawdzenie, czy podane przez użytkownika dane logowania są prawidłowe. Często błąd HTTP 401 występuje, gdy użytkownik podał nieprawidłowy login lub hasło. W takim przypadku należy ponownie wprowadzić prawidłowe dane logowania i spróbować ponownie. Jeśli wystąpił z innego powodu, takiego jak brak uprawnień do dostępu do zasobu lub problem z konfiguracją serwera, należy skontaktować się z administratorem systemu lub obsługą techniczną, aby uzyskać pomoc w rozwiązaniu problemu.
W niektórych przypadkach błąd HTTP 401 może być spowodowany przez błędy konfiguracji serwera lub problem z ustawieniami bezpieczeństwa. W takim przypadku należy sprawdzić ustawienia serwera i upewnić się, że są one skonfigurowane prawidłowo. Może być również konieczne zaktualizowanie jego oprogramowania lub zainstalowanie poprawek bezpieczeństwa. Jeśli problem nadal występuje, należy skontaktować się z dostawcą usługi hostingowej lub profesjonalistą IT, aby uzyskać pomoc w rozwiązaniu problemu.
Zapobieganie przyszłym błędom
Zapobieganie przyszłym błędom HTTP 401 jest kluczowe dla utrzymania bezpiecznego i dostępnego środowiska internetowego. Oto kilka ważnych działań, które można podjąć:
- Poprawne zarządzanie uwierzytelnianiem: Upewnij się, że system uwierzytelniania jest prawidłowo skonfigurowany i aktualny. Wykorzystuj silne i unikalne hasła, a także rozważ implementację dodatkowych metod uwierzytelniania, takich jak dwuskładnikowe uwierzytelnianie.
- Aktualizacja oprogramowania: Regularnie aktualizuj oprogramowanie serwera, frameworki i biblioteki, które są odpowiedzialne za uwierzytelnianie i autoryzację. Aktualizacje mogą zawierać poprawki związane z bezpieczeństwem i łatki dla znanych luk, które mogą prowadzić do błędów HTTP 401.
- Szyfrowanie komunikacji: Wykorzystuj protokół HTTPS do szyfrowania komunikacji między klientem a serwerem. Zapewnienie poufności i integralności danych przyczynia się do ochrony przed atakami na uwierzytelnianie.
- Ustalanie prawidłowych uprawnień dostępu: Nadaj uprawnienia dostępu do zasobów tylko tym użytkownikom, którzy są uprawnieni do ich korzystania. Unikaj nadawania nadmiernych uprawnień, które mogą prowadzić do nieautoryzowanego dostępu i błędów HTTP 401.
- Regularne testowanie bezpieczeństwa: Przeprowadzaj regularne audyty i testy bezpieczeństwa, aby wykrywać potencjalne luki i słabości w systemie uwierzytelniania. Można skorzystać z narzędzi do skanowania podatności lub skorzystać z usług profesjonalnych firm audytorskich.
- Edukacja użytkowników: Szkól użytkowników w zakresie bezpiecznego korzystania z systemu, tworzenia silnych haseł i rozpoznawania podejrzanych prób uwierzytelnienia.
- Monitorowanie logów i alertów: Utrzymuj monitorowanie logów i alertów w celu wykrywania podejrzanej aktywności i prób nieautoryzowanego dostępu. Szybka reakcja na incydenty może pomóc w minimalizowaniu ryzyka wystąpienia błędów HTTP 401.
Różnice między błędami 401, 403 i 404
Różnice między błędami HTTP 401, 403 i 404 są kluczowe w zrozumieniu problemów autoryzacji i dostępu do zasobów na stronie internetowej. Błąd HTTP 401 Unauthorized oznacza, że użytkownik nie został uwierzytelniony i nie ma dostępu do żądanych zasobów. Natomiast błąd HTTP 403 Forbidden informuje, że użytkownik został uwierzytelniony, ale nie ma uprawnień do żądanych zasobów. Błąd HTTP 404 Not Found oznacza, że żądany zasób nie istnieje na serwerze.
Różnice między tymi błędami są subtelne, ale mają duże znaczenie dla doświadczenia użytkownika. Błąd 401 informuje użytkownika o konieczności podania poprawnych danych uwierzytelniających, błąd 403 oznacza brak odpowiednich uprawnień, a błąd 404 wskazuje, że zasób nie jest dostępny.
Podsumowując, błąd HTTP 401 to komunikat, który występuje, gdy użytkownik próbuje uzyskać dostęp do zabezpieczonej zasoby sieciowej bez odpowiednich uprawnień. Aby go naprawić, należy sprawdzić prawidłowość danych logowania, skontaktować się z administratorem systemu lub obsługą techniczną w przypadku problemów z konfiguracją serwera lub ustawieniami bezpieczeństwa, a także rozważyć skontaktowanie się z dostawcą usługi hostingowej lub profesjonalistą IT w przypadku trudności z rozwiązaniem problemu.
FAQ
FAQ – najczęstsze pytania o błąd HTTP 401
Błąd HTTP 401 (Unauthorized) to komunikat, który pojawia się, gdy użytkownik próbuje uzyskać dostęp do zabezpieczonej zasoby sieciowej bez odpowiednich uprawnień. Może wystąpić podczas próby zalogowania się do konta lub podczas próby uzyskania dostępu do chronionych stron internetowych. Serwer zwraca ten komunikat, gdy użytkownik nie podał prawidłowych danych logowania lub nie ma odpowiednich uprawnień.
Te trzy błędy mają subtelne, ale istotne różnice. HTTP 401 Unauthorized – użytkownik nie został uwierzytelniony i nie ma dostępu. HTTP 403 Forbidden – użytkownik jest uwierzytelniony, ale nie ma uprawnień do żądanych zasobów. HTTP 404 Not Found – żądany zasób nie istnieje na serwerze. 401 wymaga podania poprawnych danych, 403 oznacza brak uprawnień, a 404 wskazuje, że zasób jest niedostępny.
Pierwszym krokiem jest sprawdzenie poprawności danych logowania – błąd często wynika z nieprawidłowego loginu lub hasła. Jeśli to nie pomoże, problem może leżeć po stronie uprawnień lub konfiguracji serwera – wówczas należy skontaktować się z administratorem systemu lub obsługą techniczną. W przypadku błędów konfiguracji serwera warto sprawdzić ustawienia bezpieczeństwa, zaktualizować oprogramowanie i zainstalować poprawki bezpieczeństwa.
Strony internetowe wymagają logowania lub uwierzytelniania, aby zapewnić bezpieczeństwo dostępu do poufnych zasobów. Gdy użytkownik próbuje uzyskać dostęp do chronionej strony, serwer sprawdza, czy posiada odpowiednie uprawnienia. Jeśli użytkownik nie ma uprawnień lub nie podał prawidłowych danych logowania, serwer zwraca komunikat błędu HTTP 401 – informując, że dostęp wymaga prawidłowego uwierzytelnienia.
Najważniejsze działania prewencyjne to: poprawne zarządzanie uwierzytelnianiem (silne hasła, dwuskładnikowe uwierzytelnianie), regularna aktualizacja oprogramowania serwera i bibliotek, używanie HTTPS do szyfrowania komunikacji, nadawanie uprawnień zgodnie z zasadą najmniejszych uprawnień, regularne testy bezpieczeństwa oraz monitorowanie logów i alertów w celu wykrywania podejrzanej aktywności i prób nieautoryzowanego dostępu.
Należy szkolić użytkowników w zakresie bezpiecznego korzystania z systemu: tworzenia silnych, unikalnych haseł, rozpoznawania podejrzanych prób uwierzytelnienia (np. phishingu) oraz reagowania na ostrzeżenia bezpieczeństwa. Świadomy użytkownik rzadziej padnie ofiarą ataków na konto, co przekłada się na mniej incydentów HTTP 401 wynikających z błędnych prób logowania. Szybka reakcja na incydenty minimalizuje ryzyko.
Blog
Powiązane artykuły
Back-end
Assembler - niskopoziomowy język programowania
Assembler to niskopoziomowy język programowania, który umożliwia bezpośrednie manipulowanie sprzętem komputera. Choć coraz rzadziej używany, wciąż stanowi cenną umiejętność dla programistów zajmujących się optymalizacją lub tworzeniem oprogramowania wbudowanego.
Tomasz Kozon
20 maj 2023
business intelligence
Modele baz danych: Kluczowe rodzaje i ich zrozumienie
Zrozumienie różnych modeli baz danych to podstawa dla każdego specjalisty IT. Wśród nich wyróżniamy modele relacyjne, obiektowe, hierarchiczne, sieciowe i inne. Każdy z nich ma swoje unikalne cechy i zastosowania. W niniejszym artykule przyjrzymy się najważniejszym typom baz danych, by lepiej zrozumieć ich rolę i funkcjonowanie w świecie informatyki.
Tomasz Kozon
4 min czyt.16 gru 2024
Back-end
Backend-as-a-Service (BaaS): Co to jest i jakie są główne zalety korzystania z tego modelu usługowego?
Backend-as-a-Service, czyli BaaS, to model usługowy zdobywający powoli coraz większe uznanie w świecie IT. Dlaczego? Ponieważ pozwala na szybszą i tańszą realizację projektów związanych z tworzeniem aplikacji webowych i mobilnych. W tym artykule przyjrzymy się definicji BaaS oraz kluczowym korzyściom wynikającym z jego zastosowania.
Tomasz Kozon
18 mar 2024
Back-end
Architektura mikroserwisowa: Przyszłość tworzenia i zarządzania aplikacjami
Architektura mikroserwisowa staje się nowym standardem w budowie i zarządzaniu aplikacjami. Pozwalając na podzielenie całego systemu na mniejsze, niezależne serwisy, ułatwia naszą pracę, podnosi wydajność i skalowalność. Czy to oznacza, że mikroserwisy są przyszłością IT? Przyjrzyjmy się bliżej tej koncepcji.
Tomasz Kozon
13 lip 2023
Back-end
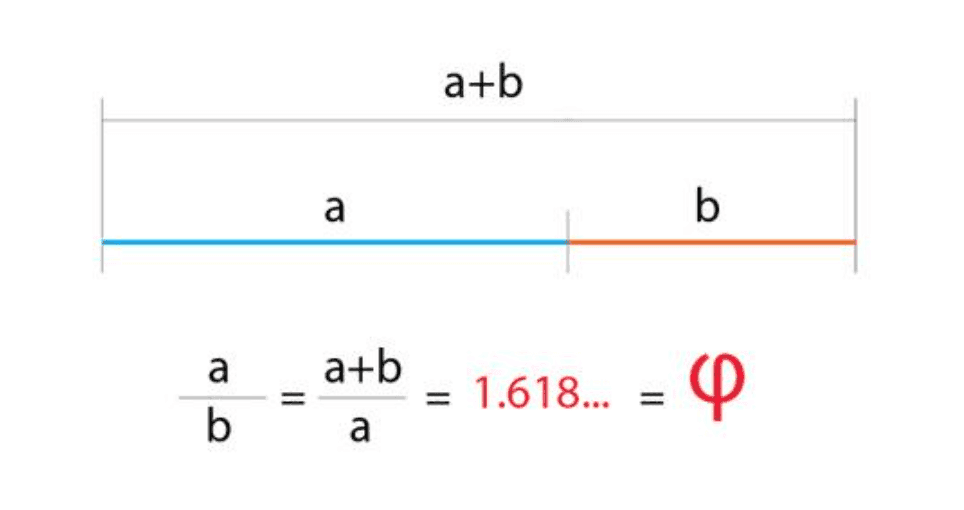
Ciąg Fibonacciego - wyjaśnienie pojęcia i przykłady zastosowania.
Ciąg Fibonacciego to ciąg liczb naturalnych, który zaczyna się od 0 i 1, a każda kolejna liczba jest sumą dwóch poprzednich. Ciąg ten został opisany przez włoskiego matematyka Leonardo Fibonacciego w XII wieku.
Tomasz Kozon
7 min czyt.11 paź 2022
Back-end
BDD: Innowacyjny sposób na skuteczne testowanie Twojej aplikacji
Behavior Driven Development, czyli BDD, to nie tylko innowacyjne podejście do testowania aplikacji, ale przede wszystkim skuteczne narzędzie poprawiające komunikację między zespołem a działem biznesu. Przekonaj się, jak BDD pomaga precyzyjnie i zrozumiale definiować oczekiwania względem aplikacji.
Tomasz Kozon
8 min czyt.24 sie 2023
business intelligence
Tomasz Kozon
4 min czyt.16 gru 2024
Back-end
Tomasz Kozon
13 lip 2023
Back-end
Tomasz Kozon
7 min czyt.11 paź 2022
Back-end
Tomasz Kozon
8 min czyt.24 sie 2023